分类
相关文章
-
电脑苹果系统远程安装软件面向教育机构的集中管理方案
2026/7/30 -
部署案例苹果mac工作站一体机在广告公司与后期制作室的落地实践
2026/7/27 -
小苹果工作机价格多少 在不同渠道购买的实时比价清单
2026/9/8 -
技术团队读物openclaw新闻日报 模型更新与社区贡献要点汇总
2026/8/8 -
苹果系统服务器主机监控指标设定与故障预测预警经验分享
2026/6/16 -
太空堡垒盒子 开不了机固件损坏修复与刷机注意事项
2026/6/2
热门标签
安全加固版本跳板机安装脚本示例包含SELinux与防火墙配置
2026年9月6日
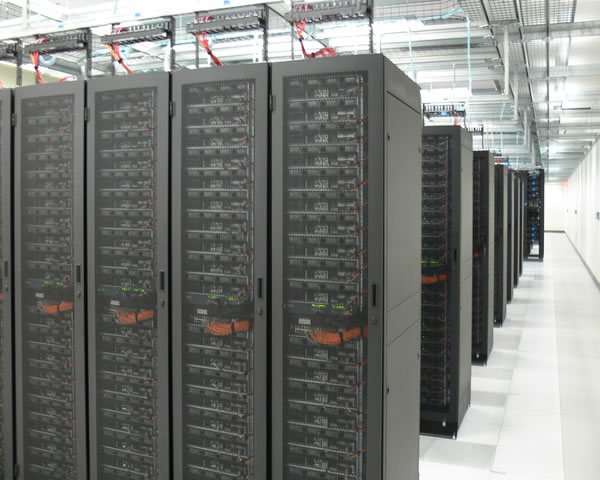
本文简要概述了在Linux上部署一台用于远程运维的安全跳板节点的关键步骤,包含用户与SSH加固策略、SELinux与< b>防火墙(firewalld)要点,并给出可直接参考的配置命令与脚本结构,便于快速落地与验证。
怎么快速部署并编写基础的安装脚本?
建议先准备一份自动化脚本,完成系统更新、创建运维用户、配置SSH和禁用不必要服务。脚本应包含:yum/apt update、创建跳板机用户并添加公钥、备份并替换/etc/ssh/sshd_config(设置Port、PermitRootLogin no、PasswordAuthentication no)、重启sshd。把关键步骤写成函数并加上日志输出,示例段落:user_setup(); ssh_harden(); selinux_setup(); firewall_setup(); service_restart();。如何配置SELinux以支持非标准SSH端口与文件权限?
若将SSH改端口,需要告知SELinux:semanage port -m -t ssh_port_t -p tcp 2222(端口不存在时用 -a)。为私钥目录和脚本设置安全上下文:restorecon -Rv /home/jump/.ssh。若遇到阻塞,可用ausearch/audit2allow生成本地模块并用semodule -i local.pp加载。保持SELinux处于Enforcing模式(setenforce 1),并将必要布尔永久设置(示例:setsebool -P httpd_can_network_connect on,仅作参考与实际服务对应)。为什么要配合防火墙做细粒度访问控制?
防火墙可限制来源网络、端口与速率,降低被暴力破解或侧移的风险。优先使用firewalld:firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="203.0.113.0/24" port protocol="tcp" port="2222" accept',然后firewall-cmd --reload。对管理端口只允许特定IP或网段访问,并启用日志记录和连接跟踪,必要时配合fail2ban做动态封禁。哪个脚本示例适合生产环境并包含验证步骤?
生产脚本应包含幂等性检查与回滚点:检查用户是否存在、sshd_config是否已备份、SELinux端口是否已注册、firewalld规则是否存在。添加验证函数如 check_sshd(), check_selinux_port(), check_firewall(),并在每步后输出状态码与日志,便于CI/CD流水线执行与审计。哪里放置密钥、日志与权限以满足审计与最小权限原则?
将运维公钥集中管理在受限目录(如 /etc/jump/keys/),并通过脚本按用户名分发到/home/多少注意事项与测试步骤需要在上线前执行?
上线前至少完成:端口与SELinux策略测试(ss -tnlp 与 semanage port -l)、firewall-cmd --list-all校验规则、从允许与非允许IP尝试SSH连接、校验密码登录被禁用、审计日志产生与回滚流程测试。记录每项测试结果并同步至运维手册。下面给出常用命令速查:systemctl restart sshd;semanage port -a -t ssh_port_t -p tcp 2222(或 -m 修改);restorecon -Rv /home/jump/.ssh;firewall-cmd --permanent --add-rich-rule='...'; firewall-cmd --reload。将这些命令模块化到脚本里并做好错误处理,即可形成一套可复用的安装脚本与加固流程。